Пълно ръководство за анализ на Windows Event Log
Windows Event Log (Дневникът на събитията) е „черната кутия“ на вашата операционна система. Той записва…
Windows Event Log (Дневникът на събитията) е „черната кутия“ на вашата операционна система. Той записва всяко важно действие – от успешно влизане в системата до критични хардуерни грешки.
Разбирането на тези записи е ключово за системните администратори и експертите по киберсигурност.
1. Какво представлява Windows Event Log? 📝
Това е централизирана база данни за съобщения от операционната система и приложенията. Тези записи помагат за диагностика и мониторинг.
- Местоположение: По подразбиране лог файловете се съхраняват в директорията
%SystemRoot%\System32\winevt\logs. - Формат: Използва се специален двоичен XML формат (
.evtx). - Инструмент за преглед: Основният инструмент за работа е Event Viewer (
eventvwr.msc).
2. Основни категории дневници 📂
Windows разделя събитията в няколко основни контейнера:
- Application (Приложения): Проблеми със софтуер, инсталиран на компютъра.
- Security (Сигурност): Опити за влизане, достъп до ресурси и промени в правата.
- System (Система): Грешки в драйвери, хардуер и системни услуги.
- Setup (Инсталация): Информация за актуализации и инсталиране на Windows компоненти.
3. Видове анализ на регистрационните файлове 🔍
Анализът не е просто четене на текст. Той се дели на три основни типа:
- Ретроспективен анализ: Проверка на минали събития след възникнал инцидент или срив.
- Анализ в реално време: Непрекъснат мониторинг за незабавна реакция при заплахи.
- Статистически анализ: Търсене на аномалии и повтарящи се модели в поведението на системата.
4. Събития за управление на акаунти 👤
В секцията Security се проследят действията на потребителите. Това е жизненоважно за сигурността.
- Event ID 4720: Създаден е нов потребителски акаунт.
- Event ID 4722: Потребителски акаунт е активиран.
- Event ID 4724: Опит за промяна на парола на акаунт.
- Event ID 4726: Потребителски акаунт е изтрит.
- Event ID 4740: Акаунтът е заключен след твърде много грешни опити за вход.
5. Кодове за резултати и състояние (Status Codes) 🔢
При анализ на сигурността често ще виждате кодове като 0x0 или 0xC000006A. Те показват резултата от операцията.
| Код (Hex) | Значение | Описание |
|---|---|---|
| 0x0 | Success | Операцията е завършена успешно. |
| 0xC000006A | Wrong Password | Потребителят е въвел грешна парола. |
| 0xC000006D | Bad User | Невалидно потребителско име или грешна идентификация. |
| 0xC0000072 | Account Disabled | Акаунтът, с който се прави опит, е деактивиран. |
| 0xC0000234 | Locked Out | Акаунтът е временно заключен. |
6. Често срещани кодове за грешка (Error Codes) ⚠️
Разпознаването на тези кодове ще ви спести часове в търсене в Google:
- Event ID 41 (Kernel-Power): Системата се е рестартирала без чисто изключване. Често сочи към проблем с захранването.
- Event ID 7031 (Service Control Manager): Дадена системна услуга е спряла неочаквано.
- Event ID 1001 (BugCheck): Известният “Син екран” (BSOD). Тук се записват детайлите за срива.
- Event ID 10016 (DistributedCOM): Честа грешка при правата за достъп на компоненти. Обикновено не е критична.
7. Практически съвети за ефективен анализ 💡
За да не се изгубите в хилядите записи, използвайте тези техники:
- Филтриране (Filter Current Log): Изолирайте само критичните грешки (Critical) и предупрежденията (Warning).
- Търсене по Event ID: Ако знаете конкретния проблем, филтрирайте директно по неговия идентификатор.
- Custom Views: Създайте си собствени изгледи за най-често наблюдаваните от вас събития.
- Външни инструменти: Използвайте инструменти като Event Log Explorer за по-бърза скорост и по-добри отчети.
Стъпки за създаване на филтър за сигурност 🛡️
- Отворете Event Viewer: Натиснете
Win + R, напишетеeventvwr.mscи натиснете Enter.
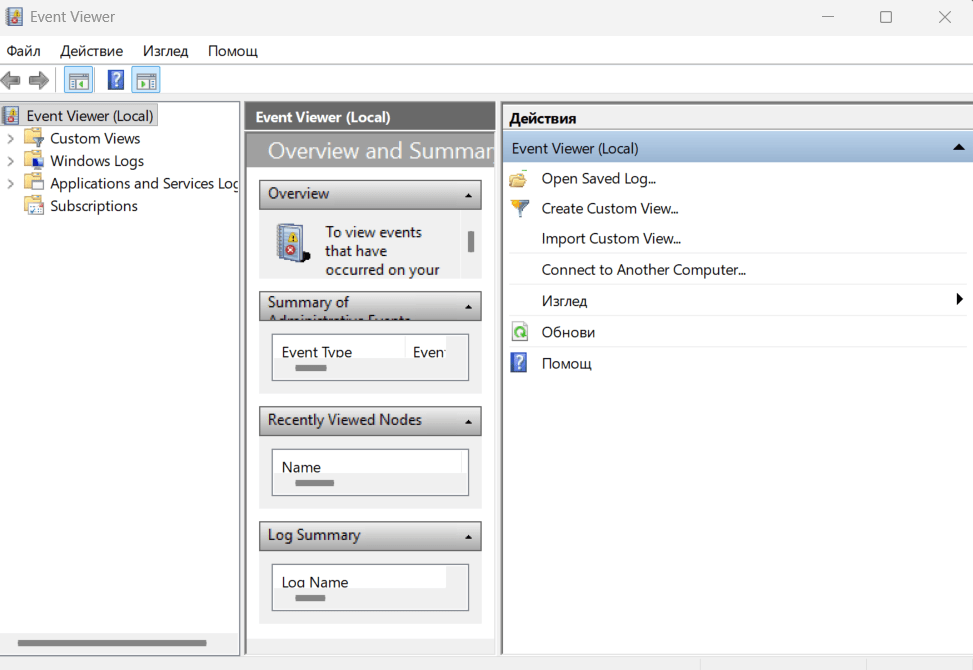
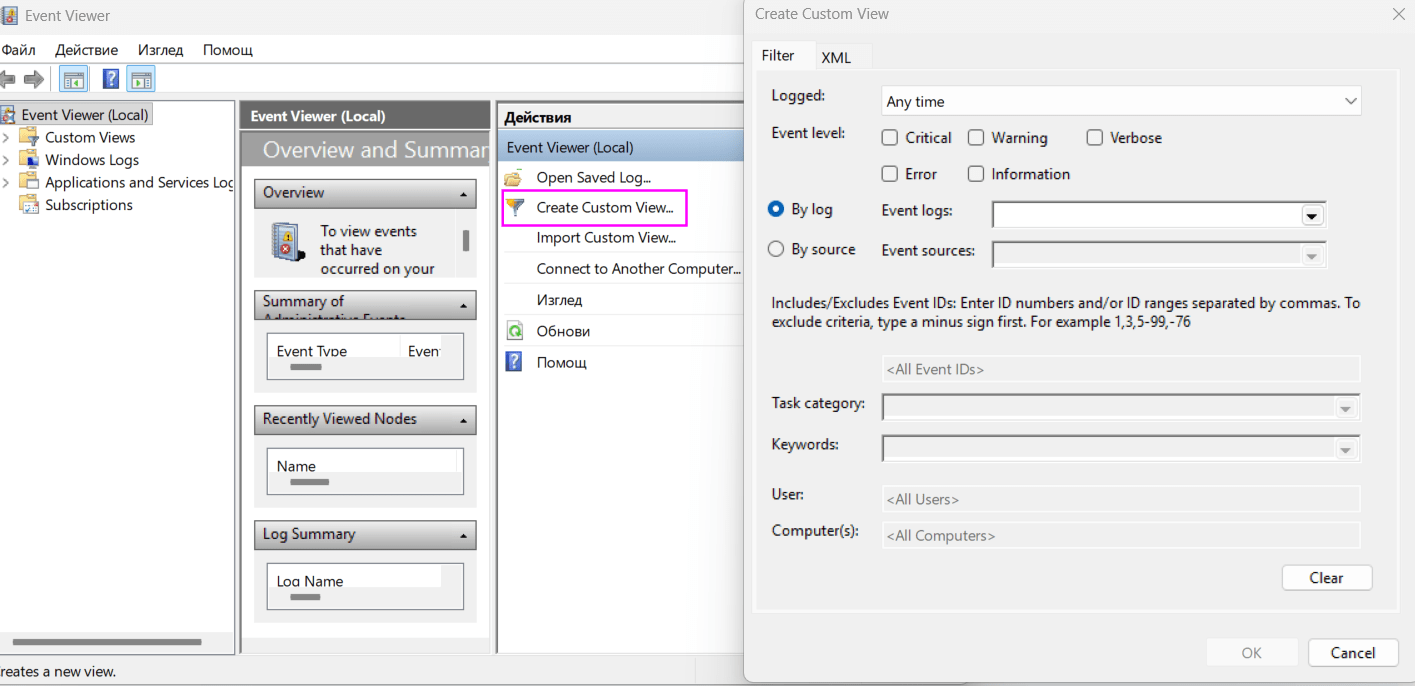
- Създайте нов изглед: В десния панел (Actions) кликнете върху Create Custom View….
- Настройте филтъра:
- Logged: Изберете “Any time” или “Last 24 hours”.
- Event level: Маркирайте Information (повечето записи за сигурност се водят такива).
- By log: Изберете Windows Logs -> Security.
- Event IDs: В полето
напишете числото 4625.
Важно: Event ID 4625 е уникалният код за всеки неуспешен опит за влизане в Windows.
Как да разчитате резултатите? 🔍
След като запазите изгледа (например под името “Failed Logons”), кликнете върху някое събитие от списъка и погледнете долния панел. Обърнете внимание на следните полета:
- Account Name: Показва потребителското име, което е било използвано. Ако виждате имена като “admin” или “root”, а вие нямате такива, някой тества стандартни пароли.
- Source Network Address: IP адресът на устройството, от което идва опитът.
- Logon Type: Показва как е направен опитът:
- Type 2: Директно от клавиатурата на компютъра.
- Type 3: През мрежата (най-честият случай при атаки).
- Type 10: Чрез Remote Desktop (RDP).
Бонус съвет: Автоматизация 🚀
Можете да настроите Windows да ви изпраща известие всеки път, когато се появи това събитие.
- Десен бутон върху събитие 4625 -> Attach Task To This Event….
- Следвайте съветника, за да настроите действие (например стартиране на скрипт), което да ви алармира.
Заключение 🏁
Дневникът на събитията е мощен съюзник. Независимо дали поправяте домашен компютър или защитавате корпоративна мрежа, тези данни са безценни. Редовното им преглеждане предотвратява сериозни проблеми, преди те да са се случили.